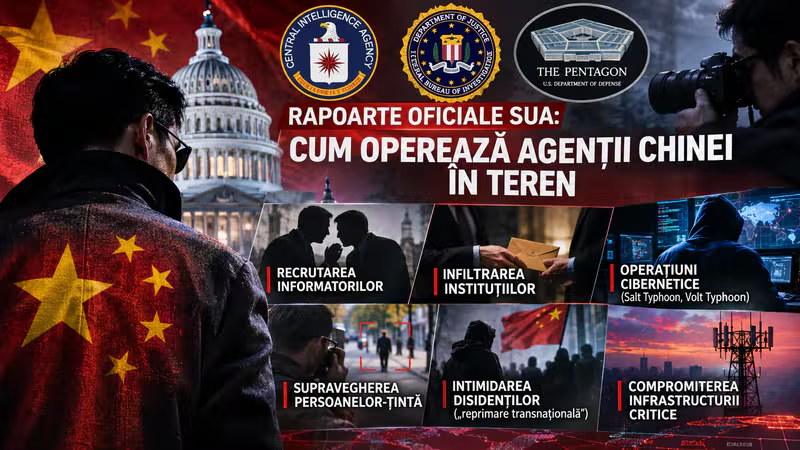
Spionaj economic, recrutarea informatorilor, infiltrarea instituțiilor, supravegherea disidenților și operațiuni cibernetice. Acestea sunt printre principalele amenințări asociate serviciilor de informații ale Republicii Populare Chineze, potrivit evaluărilor și investigațiilor publicate de autoritățile americane.
În centrul preocupărilor se află Ministerul Securității Statului din China (MSS), structurile de informații ale Armatei Populare de Eliberare și rețelele de influență asociate Partidului Comunist Chinez (PCC).
Documentele americane descriu o strategie care combină activitatea clandestină cu mijloace aparent legale: relații comerciale, contacte academice, organizații de influență și cooperare tehnologică.
Este importantă distincția dintre cetățenii chinezi, instituțiile civile legitime și persoanele care acționează efectiv în numele serviciilor de informații. Originea națională nu reprezintă o dovadă de spionaj.
1. FBI: recrutarea agenților și infiltrarea cercurilor politice americane
Un caz documentat în 2026 arată concret cum poate funcționa o rețea de informații chineze pe teritoriul american.
La 4 iunie 2026, cetățeanul american Thomas Weir Pauken II a pledat vinovat pentru activități desfășurate în calitate de agent al guvernului chinez.
Potrivit Departamentului Justiției și FBI, Pauken a acționat sub coordonarea unor persoane asociate Ministerului Securității Statului din China.
Anchetatorii au descris următoarele activități:
- Identificarea persoanelor care puteau furniza informații sensibile din mediul politic american.
- Organizarea întâlnirilor cu potențiale surse.
- Furnizarea de telefoane și calculatoare destinate comunicării cu coordonatorii chinezi.
- Transmiterea rapoartelor despre persoanele vizate.
- Deplasări între China și Statele Unite pentru întâlniri și colectarea informațiilor.
Potrivit documentelor judiciare, Pauken a primit cel puțin 100.000 de dolari pentru activitățile sale.
Acest caz demonstrează că recrutarea nu se limitează la personalul militar. Pot fi vizate și persoane care au acces la instituții politice, administrație sau informații de interes strategic.
2. Supravegherea fizică a persoanelor considerate ținte
La 5 octombrie 2026, autoritățile americane au anunțat arestarea lui Wanying Zhang, din California.
Potrivit acuzațiilor, aceasta ar fi supravegheat membrii familiei unui înalt oficial taiwanez aflați în Statele Unite, la solicitarea unor reprezentanți ai guvernului chinez.
Anchetatorii susțin că Zhang s-a deplasat în China în iunie 2025, unde ar fi primit instrucțiuni de la oficiali chinezi, apoi ar fi coordonat activități de supraveghere în SUA.
Cazul ilustrează o formă de operațiune pe teren: colectarea de informații despre persoane apropiate unor oficiali străini, inclusiv despre locuințele și activitățile acestora.
Important: în acest dosar este vorba despre acuzații formulate de procurori, nu despre o condamnare definitivă.
3. FBI: intimidarea disidenților și represiunea transnațională
FBI avertizează că unele guverne străine încearcă să își extindă controlul asupra persoanelor aflate în exil.
În dosarele referitoare la China apar metode precum urmărirea activiștilor, amenințarea familiilor rămase în țara de origine, hărțuirea online și presiunile pentru întoarcerea forțată.
Un exemplu concret este cazul unei secții clandestine de poliție chineze din Manhattan. În decembrie 2024, un rezident din New York a pledat vinovat pentru operarea acesteia.
FBI a documentat și cazuri asociate operațiunii „Fox Hunt”, prin care autoritățile chineze au urmărit repatrierea unor persoane aflate în străinătate, inclusiv prin metode ilegale.
Aceste acțiuni afectează nu doar persoanele vizate, ci și suveranitatea statelor în care au loc.
4. Pentagon: infiltrarea infrastructurii strategice prin operațiuni cibernetice
Raportul anual al Departamentului Apărării al SUA privind China, publicat în decembrie 2025, descrie dezvoltarea capacităților cibernetice ale Armatei Populare de Eliberare.
Documentul identifică două campanii importante:
- Salt Typhoon: operațiuni de spionaj cibernetic împotriva furnizorilor de telecomunicații.
- Volt Typhoon: pătrunderea în infrastructuri critice, cu posibilitatea pregătirii unor perturbări în cazul unui conflict militar.
Pentagonul arată că structurile militare chineze urmăresc atât colectarea informațiilor, cât și obținerea unor capacități de perturbare a rețelelor esențiale.
Raportul descrie și compromiterea unei rețele de aproximativ 200.000 de dispozitive conectate la internet, care puteau fi folosite pentru mascarea activităților cibernetice.
Aceste constatări nu înseamnă că fiecare dispozitiv compromis era operat direct de un agent fizic, ci că infrastructura digitală poate susține operațiuni de informații la scară internațională.
5. FBI și CISA: interceptarea comunicațiilor
La 13 noiembrie 2024, FBI și Agenția americană pentru Securitate Cibernetică și Infrastructură (CISA) au confirmat o amplă campanie de spionaj informatic atribuită unor actori afiliați Chinei.
Investigația a identificat compromiterea rețelelor mai multor companii de telecomunicații.
Printre obiectivele identificate se aflau obținerea datelor despre apeluri, accesarea comunicațiilor private ale unui număr limitat de persoane implicate în activități guvernamentale sau politice și copierea unor informații asociate solicitărilor legale ale autorităților americane.
Acest tip de operațiune arată că spionajul modern poate combina sursele umane cu accesul clandestin la sisteme informatice.
6. CIA: evaluarea amenințării de informații
CIA face parte din comunitatea americană de informații care analizează capacitățile și intențiile strategice ale Chinei.
Totuși, rapoartele publice ale CIA nu dezvăluie în mod obișnuit identitățile agenților activi, operațiunile clandestine în desfășurare sau metodele operative clasificate.
Din acest motiv, exemplele concrete prezentate în această investigație provin în principal din dosare FBI, documente ale Departamentului Justiției și raportul public al Pentagonului. Nu ar fi corect să le atribuim CIA fără un document specific care să le confirme.
Concluzie: o amenințare care depășește spionajul militar tradițional
Cazurile oficiale arată că operațiunile atribuite statului chinez pot avea loc simultan în mediul politic, în comunitățile de exilați, în companii și în infrastructura digitală.
Unele sunt desfășurate de persoane recrutate pentru sarcini concrete, altele de structuri cibernetice sau rețele clandestine. Nu toate cazurile au același nivel de probă: unele au condus la recunoașterea vinovăției, altele rămân acuzații, iar rapoartele de informații includ evaluări despre riscuri viitoare.
Pentru statele democratice, principala provocare este identificarea operațiunilor ilegale și protejarea instituțiilor, fără stigmatizarea comunităților chineze sau a cooperării internaționale legitime.
Surse oficiale pentru publicare
- FBI – The China Threat
- FBI – Transnational Repression
- Departamentul Justiției – Cazul Thomas Pauken, iunie 2026
- Departamentul Justiției – Cazul Wanying Zhang, octombrie 2026
- Pentagon – Raportul privind puterea militară a Chinei, 2025
Sinteză jurnalistică bazată pe documente publice oficiale americane. Nu reprezintă un raport comun emis de CIA, FBI și Pentagon.